 Cyber
A megfelelés nem dokumentumhalmaz, hanem irányítási rendszer.
Az Informatikai Biztonsági Irányítási Rendszer (IBIR) az a szervezeti keret, amelyben a kiberbiztonsági működés nem elszigetelt nyilvántartásokban, hanem egységes, auditálható szerkezetben él. Közös adatmodellre, egységes szerepkörkezelésre, dokumentált jóváhagyási pontokra és exportálható bizonyítékkészletre épül — így ugyanazok a szerepkörök, EIR-ek, komponensek, kontrollok, incidensek és oktatási teljesítések konzekvensen jelennek meg a teljes dokumentációs környezetben.
Szabályozói környezet
| Jogszabály | Mit ad az IBIR-hez |
|---|---|
| 2024. évi LXIX. törvény | A kiberbiztonsági kötelezettségek, a felügyeleti keret és az auditkötelezettség törvényi bázisa |
| 418/2024. (XII. 23.) Korm. rendelet | A végrehajtási szabályok: szervezeti kötelezettségek, incidenskezelés, sérülékenységkezelés értelmezése |
| 7/2024. (VI. 24.) MK rendelet | A biztonsági osztályba sorolás, a kockázatmenedzsment keretrendszer és a 19 követelménycsalád |
| 1/2025. (I. 31.) SZTFH rendelet | Az audit lefolytatásának rendje és a dokumentációs elvárások |
| ISO/IEC 27005:2022 és ENISA | A kockázatkezelési módszertan és a veszélytaxonómia nemzetközi referenciaalapja |
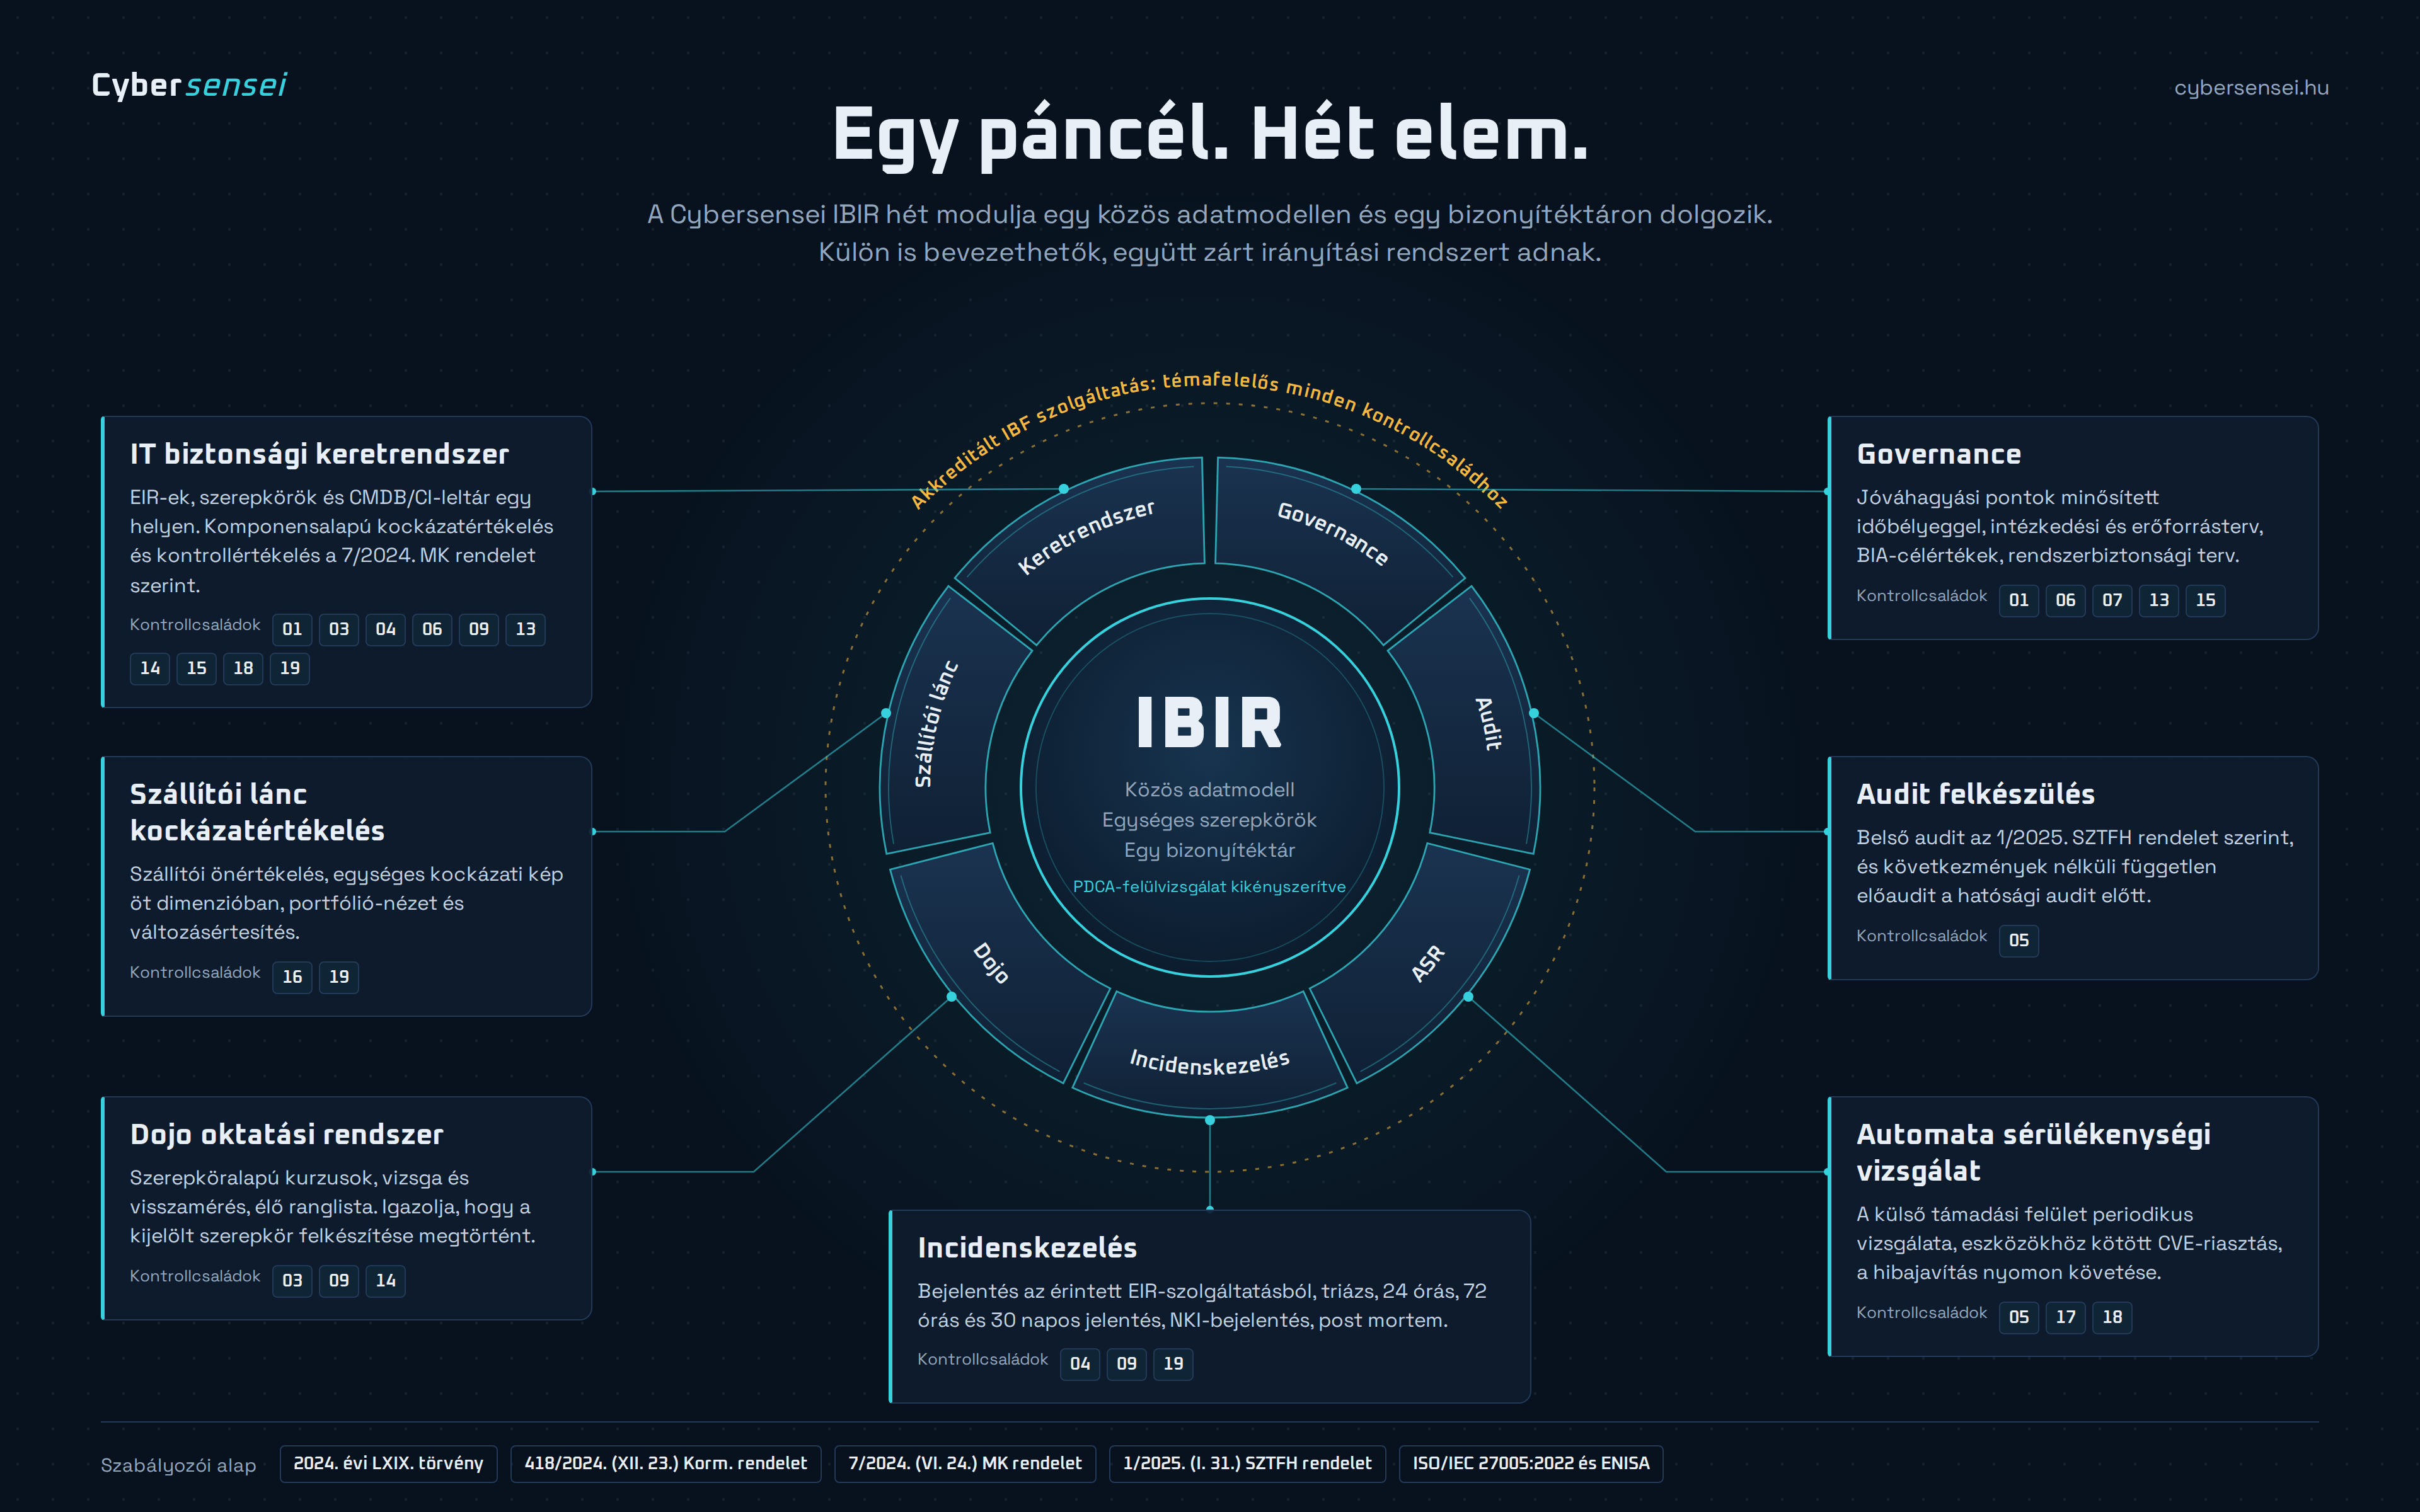
Mit ad ehhez a hét modul
| Modul | Szerepe az IBIR-ben |
|---|---|
| IT biztonsági keretrendszer | A központi nyilvántartási réteg: szerepkörök, EIR-ek, komponensek, architektúra, CI-kapcsolatok |
| Governance | Üzleti hatáselemzés, kontrollértékelés, intézkedési és erőforrásterv |
| Audit | Belső audit az 1/2025. SZTFH rendelet szerint, és következmények nélküli előaudit |
| Incidenskezelés | A teljes incidens-életciklus, a 24, 72 és 30 napos jelentési logikával |
| Dojo oktatási rendszer | Szerepköralapú képzés, vizsga, teljesítési nyilvántartás |
| Szállítói lánc | A beszállítói kockázat felmérése és követése |
| ASR | A külső kitettség periodikus vizsgálata, eszközökhöz kötött CVE-riasztás |
Amit az IBIR bizonyítékként termel
A vezetői elkötelezettség nem nyilatkozat, hanem működés. A rendszerben kezelt jóváhagyások, nyilvántartások, oktatási és incidenskezelési folyamatok maguk a bizonyítékai annak, hogy a vezetés biztosítja a szükséges támogatást, erőforrásokat és döntési mechanizmusokat.
Egyes elfogadási pontok minősített elektronikus bélyegzővel igazolják a döntések megtörténtét. A jóváhagyott végállapotok és dokumentumok a rendszer saját dokumentumszerkesztő és -menedzsment moduljában élnek — nincs külső eszközfüggőség, nincs külön licencdíj.