 Cyber
IT biztonsági keretrendszer
Minden eszköz, minden kockázat. Egy helyen.
Eszköz-, EIR- és szerepkör-nyilvántartás egy adatmodellen, eszközökhöz kötött CVE-riasztással és a 7/2024. MK rendelet veszélytaxonómiája szerinti kockázatértékeléssel. Kérjen demót.
Kinek való?
A rendszer működés közben
Ismerje meg a felületet
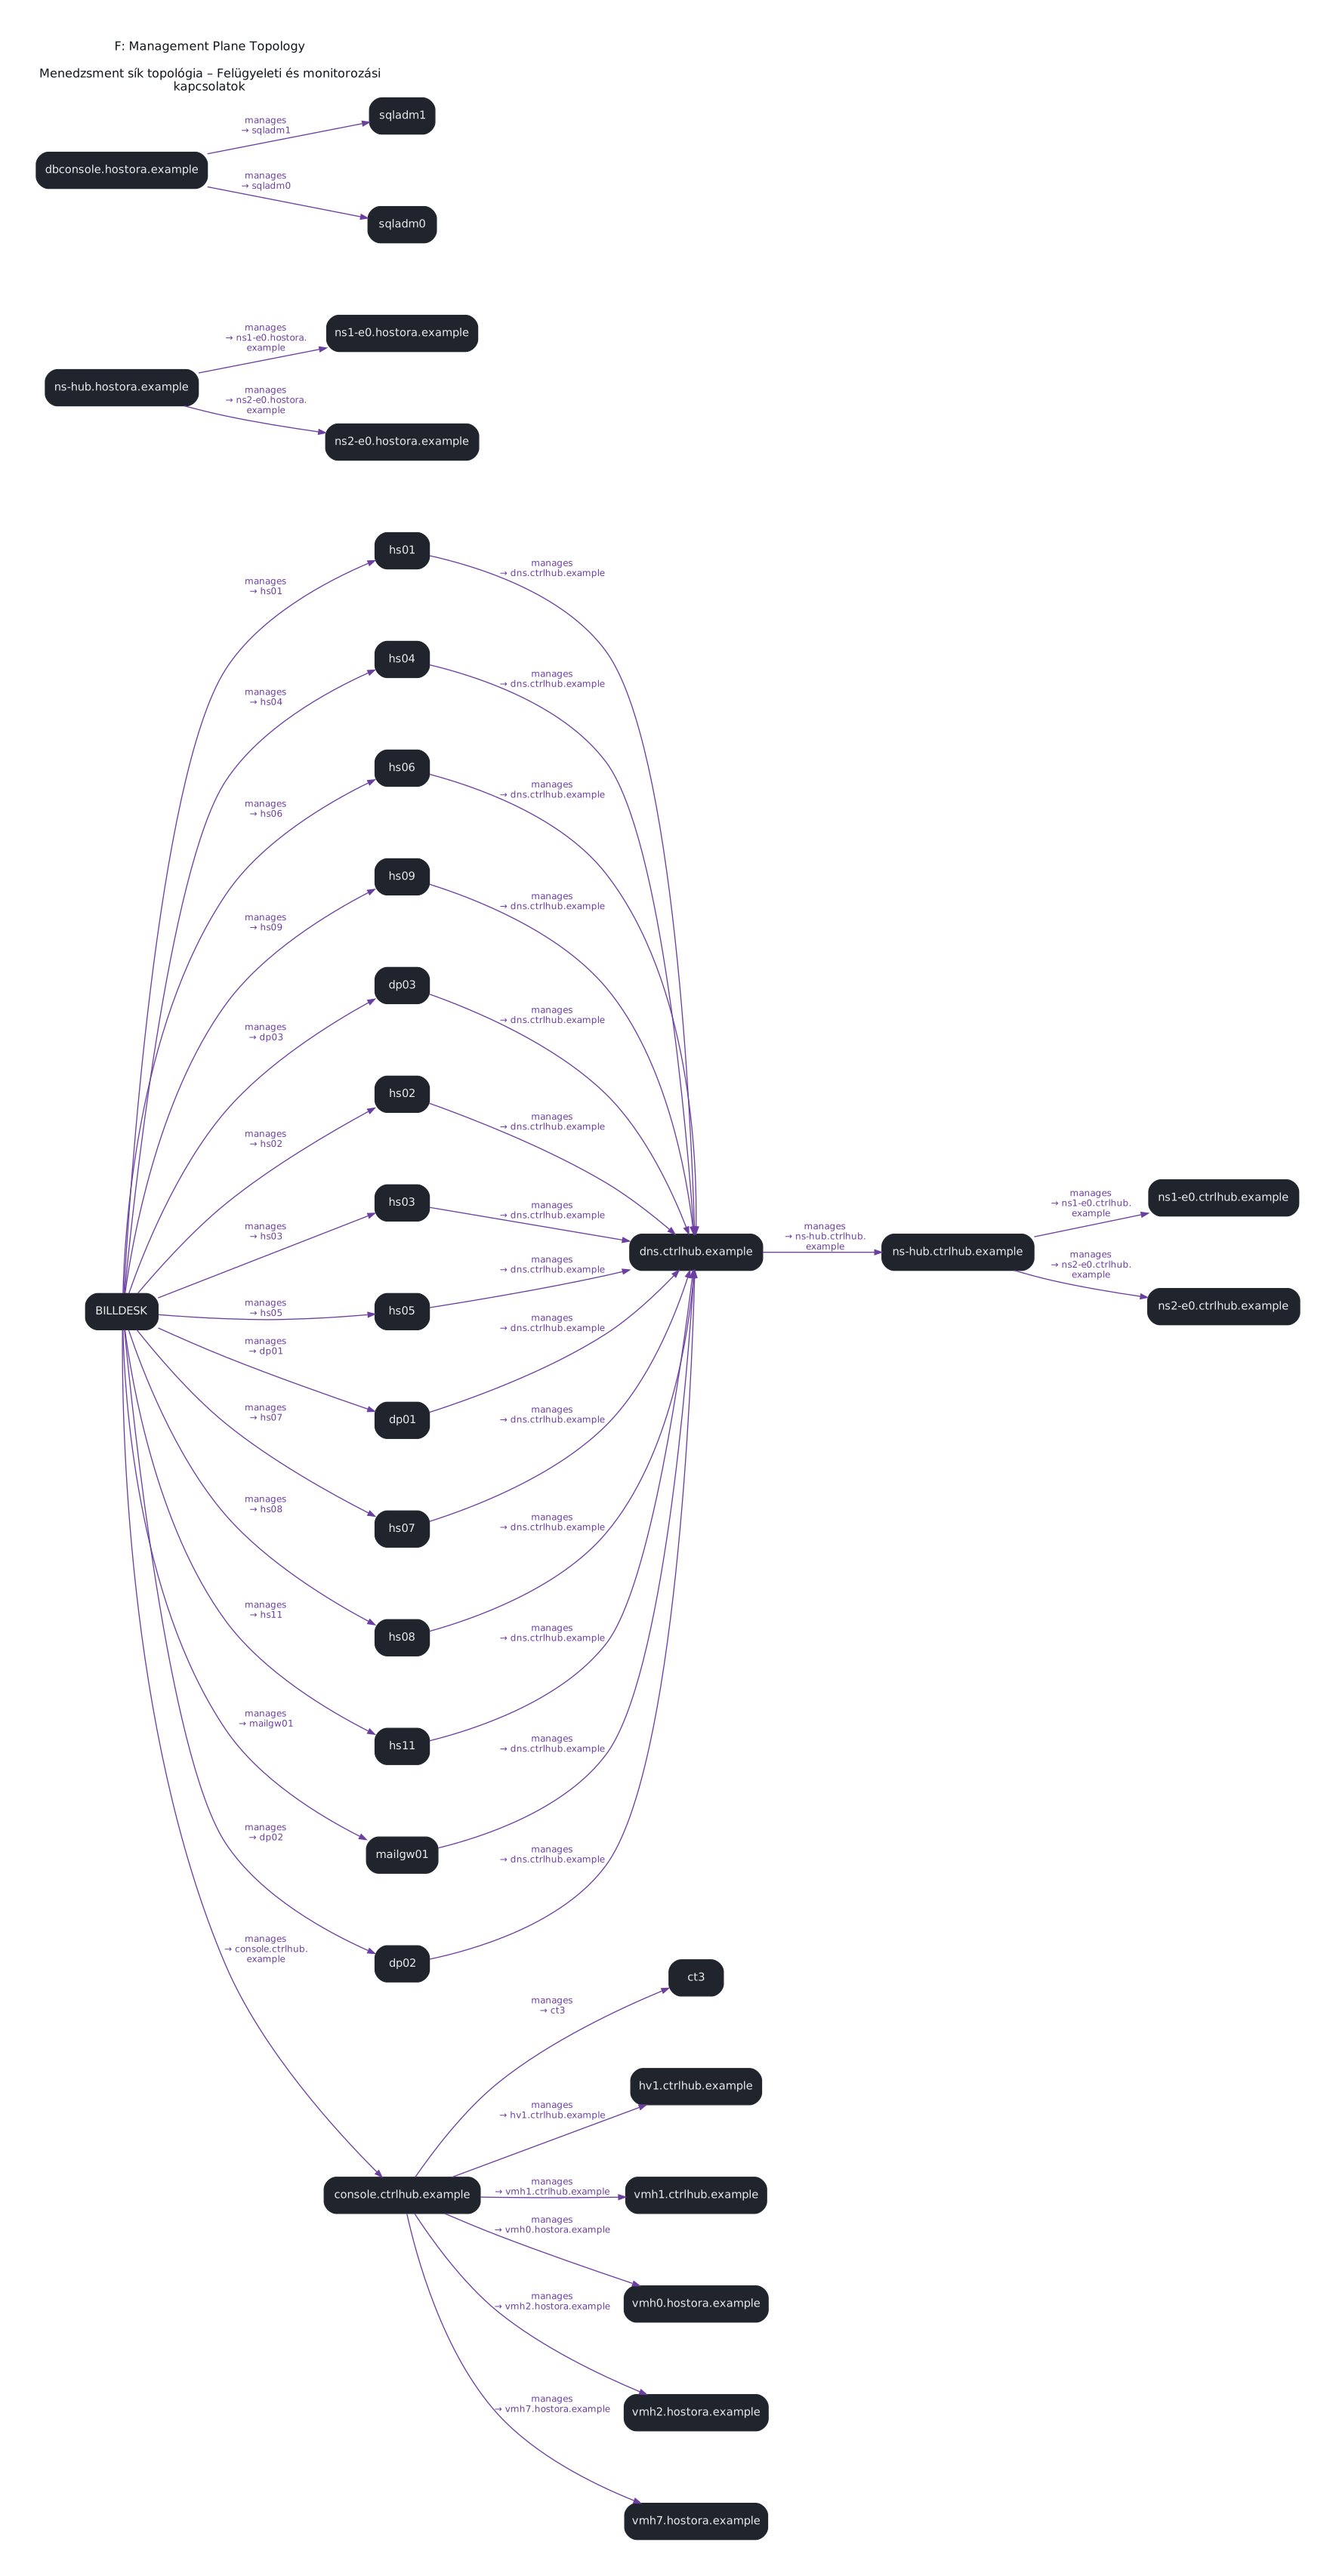
Topológiai melléklet
A rendszerbiztonsági terv hét szintű menedzsmentsík-topológiája
A topológiai melléklet a menedzsmentsík hét szintjét, az egyes rendszerelemeket és a közöttük futó kapcsolatokat egyetlen, részletes ábrán mutatja be.
Jogszabályi megfelelés
| Követelmény | Kontrollcsalád | Hogyan elégíti ki a modul |
|---|---|---|
| Rendszerelem-leltár a kapcsolatokkal és függőségekkel | Konfigurációkezelés | CMDB/CI-szemléletű nyilvántartás, amelyben nemcsak az elemek, hanem a köztük lévő viszonyok is rögzítettek |
| Konfigurációváltozások felügyelete | Konfigurációkezelés | A komponensszintű változás automatikusan kockázatértékelést és jóváhagyási lépést vált ki |
| Kockázatelemzés és kezelési döntés | Kockázatkezelés | Komponensalapú értékelés a rendelet veszélytaxonómiájával, ISO 27005:2022 szerinti módszertannal, dokumentált kezelési döntéssel |
| Biztonsági osztályba sorolás megalapozása | Kockázatkezelés | Komponensenkénti bizalmassági, sértetlenségi és rendelkezésre állási szemlélet |
| Szerepkörök és felelősségek nyilvántartása | Programmenedzsment | Szerepkör-katalógus jóváhagyási pontokkal, amely a szabályzatokban és az eljárásrendekben konzekvensen megjelenik |
| Információbiztonsági architektúra leírás | Tervezés | A teljes szervezeti architektúra és a CI-összefüggések megjelenítése |
| Hibajavítás és sérülékenységkövetés | Rendszer- és információsértetlenség | Eszközökhöz kötött, automatikusan frissülő CVE-riasztás |
A rendszer- és architektúraleírások felülvizsgálata kikényszerített: a modul jelzi az esedékességet, és a felelős jóváhagyása nélkül a leírás nem marad érvényes. Komponensváltozás után a kockázatértékelés újrafuttatása kötelezővé válik. A lejárt érvényességű nyilvántartási adat megjelölve marad, amíg valaki nem frissíti.
Gyakori kérdések
Külön kell fizetnem az automatikus sérülékenységi ellenőrzésért és a CVE / CTI riasztásokért?+
Nem. A csomag része:
- domain-, weblap- és komponensszintű periodikus automatikus sérülékenységi vizsgálat
- eszközalapú kockázatértékelés
- a rendszerbiztonsági terv hét szintű topológiai melléklete
- komponens- és alkalmazásszintű CTI-riasztások
- minősített elektronikus bélyegző a dokumentumok elfogadásának igazolásához
Kiváltja ez a meglévő CMDB-nket?+
Nem feltétlenül. Ha van működő eszköznyilvántartás, az importálható; a modul értéke nem a leltár önmagában, hanem az, hogy a leltár a kockázatértékeléshez és a kontrollokhoz van kötve.
Honnan jönnek a CVE-riasztások?+
A nyilvántartott komponensekhez és verziókhoz kötve érkeznek, tehát csak az jelenik meg, ami az adott szervezetet érinti.
Hány EIR-t lehet kezelni?+
Nincs technikai korlát; az árazás viszont az EIR-ek számától is függ.
Elkészül belőle a rendszerbiztonsági terv?+
Igen, a nyilvántartás, a kockázatértékelés és a kontrollértékelés kimeneteiből áll össze, és jóváhagyható.
Használható a többi modul nélkül?+
Igen. Ez a legtöbbször önállóan bevezetett modul, mert a nyilvántartás minden más munka előfeltétele.
Beszéljünk fél órát.
Díjmentes helyzetfelmérés vagy bemutató a kiválasztott modulokra.
Időpontot foglalok — 30 perc