 Cyber
Governance
Az üzleti hatástól a kontrollig, egyetlen vezetett úton.
BIA az RTO, RPO, MTPD és MBCO célértékekkel, kontrollértékelés a 7/2024. MK rendelet szerint, és intézkedési terv felelőssel és határidővel.
Kinek való?
A rendszer működés közben
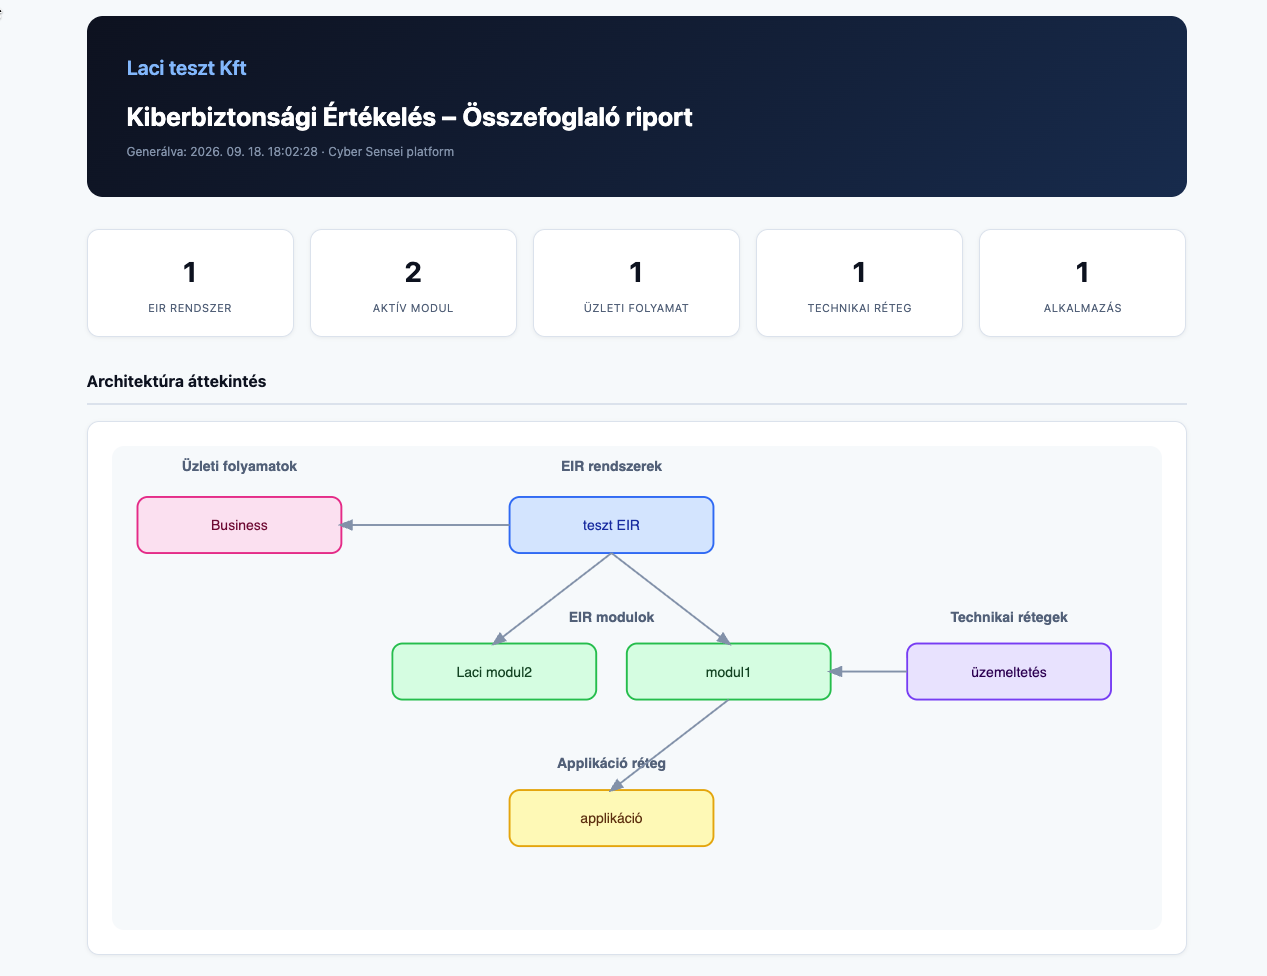
Ismerje meg a felületet
Jogszabályi megfelelés
| Követelmény | Kontrollcsalád | Hogyan elégíti ki a modul |
|---|---|---|
| Rendszerbiztonsági terv | Tervezés | A nyilvántartás, a kockázatértékelés és a kontrollértékelés kimeneteiből integráltan előállítható és jóváhagyható |
| Működési koncepció | Tervezés | Az EIR-ek, szolgáltatások, függőségek és felelősségek átlátható bemutatása |
| Követelménykiválasztás és testreszabás | Tervezés | A releváns védelmi intézkedések kiválasztása, testreszabása, indoklása és bizonyítékkal ellátása |
| Intézkedési terv és mérföldkövei | Programmenedzsment | A nem megfelelő kontrollokból automatikusan képzett terv, vezetői döntéshez köthetően |
| Kockázatválasz és kockázatkezelés | Kockázatkezelés | Védelmi intézkedés, indoklás és jóváhagyási pont rendelése a magasabb kockázatokhoz |
| Üzleti hatáselemzés és célértékek | Készenléti tervezés | RTO, RPO, MTPD és MBCO levezetése folyamatonként. A BCP és DRP tervek elkészítése és tesztelése nem a modulban történik (részleges lefedettség) |
A hatáselemzés és a kontrollértékelés is lejár. A modul figyelmeztet az esedékes felülvizsgálatra, jelentős szervezeti vagy rendszerváltozás után újraértékelést kényszerít ki, és a nyitott intézkedések státuszát vezetői nézetben is mutatja.
Gyakori kérdések
Készít BCP-t és DRP-t is?+
Nem. A modul a hatáselemzésig és a célértékekig visz. A tervek elkészítése és tesztelése az IBF szolgáltatás része, nem a szoftveré — ezt nyíltan vállaljuk.
Mi a különbség a kockázatértékelés és a kontrollértékelés között?+
A kockázatértékelés azt mondja meg, mi fenyeget; a kontrollértékelés azt, hogy a védelmi intézkedés megvan-e és működik-e. A kettő összekapcsolva ad teljes képet.
Honnan jönnek az intézkedési terv elemei?+
A nem megfelelő kontrollokból automatikusan, és kiegészíthetők kézzel is.
Ki hagyja jóvá a kockázatelfogadást?+
A szervezet arra jogosult vezetője; a döntés és az indoklása ugyanabban az irányítási környezetben marad, mint maga a kockázat.
Használható a Keretrendszer nélkül?+
Korlátozottan. Hatáselemzést önmagában is lehet készíteni, de a kontrollértékelés a nyilvántartott EIR-ekre és komponensekre épül.
Kapcsolódó tudástár
Alap, jelentős vagy magas? Az EIR biztonsági osztályba sorolása
Hogyan kell besorolni az elektronikus információs rendszereket, mi dönti el az osztályt, és miért drága a túlsorolás is.
Helyettesítő védelmi intézkedések: mikor alkalmazhatók?
Nem kiskapu, hanem szabályozott eltérés négy feltétellel. Mit kell bizonyítani, hogyan dokumentálja, és ki hagyja jóvá.
Beszéljünk fél órát.
Díjmentes helyzetfelmérés vagy bemutató a kiválasztott modulokra.
Időpontot foglalok — 30 perc