 Cyber
Automata sérülékenységi vizsgálat (ASR)
Úgy nézünk rá, ahogy a támadó.
Domain-, weboldal- és komponensszintű külső vizsgálat periodikusan, scoringgal és eszközhöz kötött CVE-riasztással. Nem helyettesíti a kézi pentestet.
Kinek való?
Mit nem helyettesít
Az ASR automatizált, külső, ismétlődő vizsgálat. Nem helyettesíti a kézi penetrációs tesztet, a forráskód-elemzést és a belső hálózati vizsgálatot. Magas biztonsági osztályba sorolt rendszernél kézi teszt is szükséges.
A rendszer működés közben
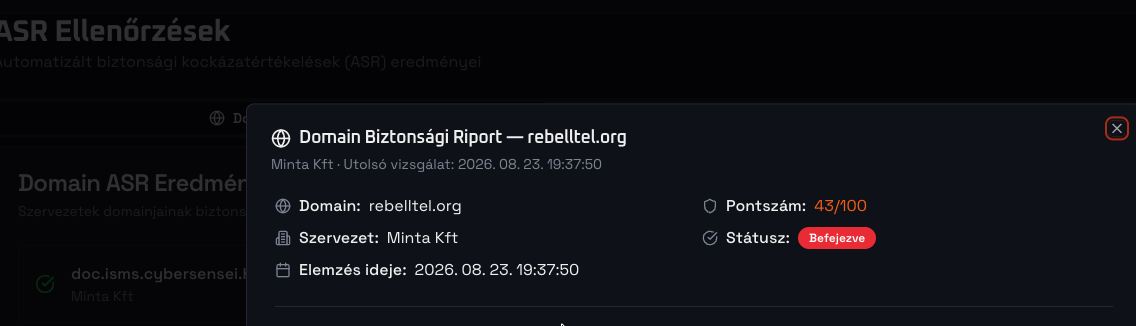
Ismerje meg a felületet
Jogszabályi megfelelés
| Követelmény | Kontrollcsalád | Hogyan elégíti ki a modul |
|---|---|---|
| Speciális biztonsági értékelések | Értékelés, engedélyezés és monitorozás | Külső sérülékenységi és CVE-eredmények az alkalmazásokhoz és komponensekhez kötve, központilag visszakereshetően |
| Folyamatos felügyelet | Értékelés, engedélyezés és monitorozás | Periodikus újravizsgálat, a korábbi eredménnyel összevetve |
| Hibajavítás | Rendszer- és információsértetlenség | A találatokból javítási feladat lesz felelőssel és határidővel, a lezárás bizonyítékkal |
| Publikus szolgáltatások védelmének ellenőrzése | Rendszer- és kommunikációvédelem | A kitettség kimutatása; a védelmi megoldásokat nem a modul működteti (bizonyíték szintű lefedettség) |
A vizsgálat ütemezett, nem eseti. A modul figyelmeztet az esedékes újrafuttatásra, a nyitott találatok határidő előtt emlékeztetőt, lejárat után eszkalációt váltanak ki, és az újravizsgálat megmutatja, valóban megszűnt-e a találat.
Gyakori kérdések
Mennyire terheli a rendszereinket?+
A vizsgálat kívülről, nem beavatkozó módon fut; az ütemezés egyeztethető.
Kell hozzá hozzáférést adni?+
Nem. Ez blackbox vizsgálat, hitelesítő adat nélkül — pontosan ez a lényege.
Mit jelent a pontszám?+
A találatok súlyozott összegzését, hogy időben összehasonlítható legyen. Önmagában nem megfelelőségi mérőszám.
Elég ez az auditra?+
A bizonyítékot előállítja, de a magas besorolású rendszereknél az auditor kézi tesztet is elvárhat.
Milyen gyakran érdemes futtatni?+
A változás ütemétől függ. Aktívan fejlesztett webes felületnél havonta, stabil környezetben negyedévente reális.
Beszéljünk fél órát.
Díjmentes helyzetfelmérés vagy bemutató a kiválasztott modulokra.
Időpontot foglalok — 30 perc