 Cyber
Audit
Tudja meg előbb, mint az auditor.
Automatikus bizonyítékbekérés és kiértékelés az 1/2025. SZTFH rendelet szerint, javító intézkedésekkel. Tudja meg a hiányosságokat a hatósági audit előtt.
Kinek való?
Következmények nélküli előaudit
Ugyanaz a kérdéssor, amit a hatósági auditor használ — de a hiányosságnak még nincs tétje. A feltárt eltérésből így intézkedési terv lesz, nem hatósági megállapítás.
A rendszer működés közben
Ismerje meg a felületet
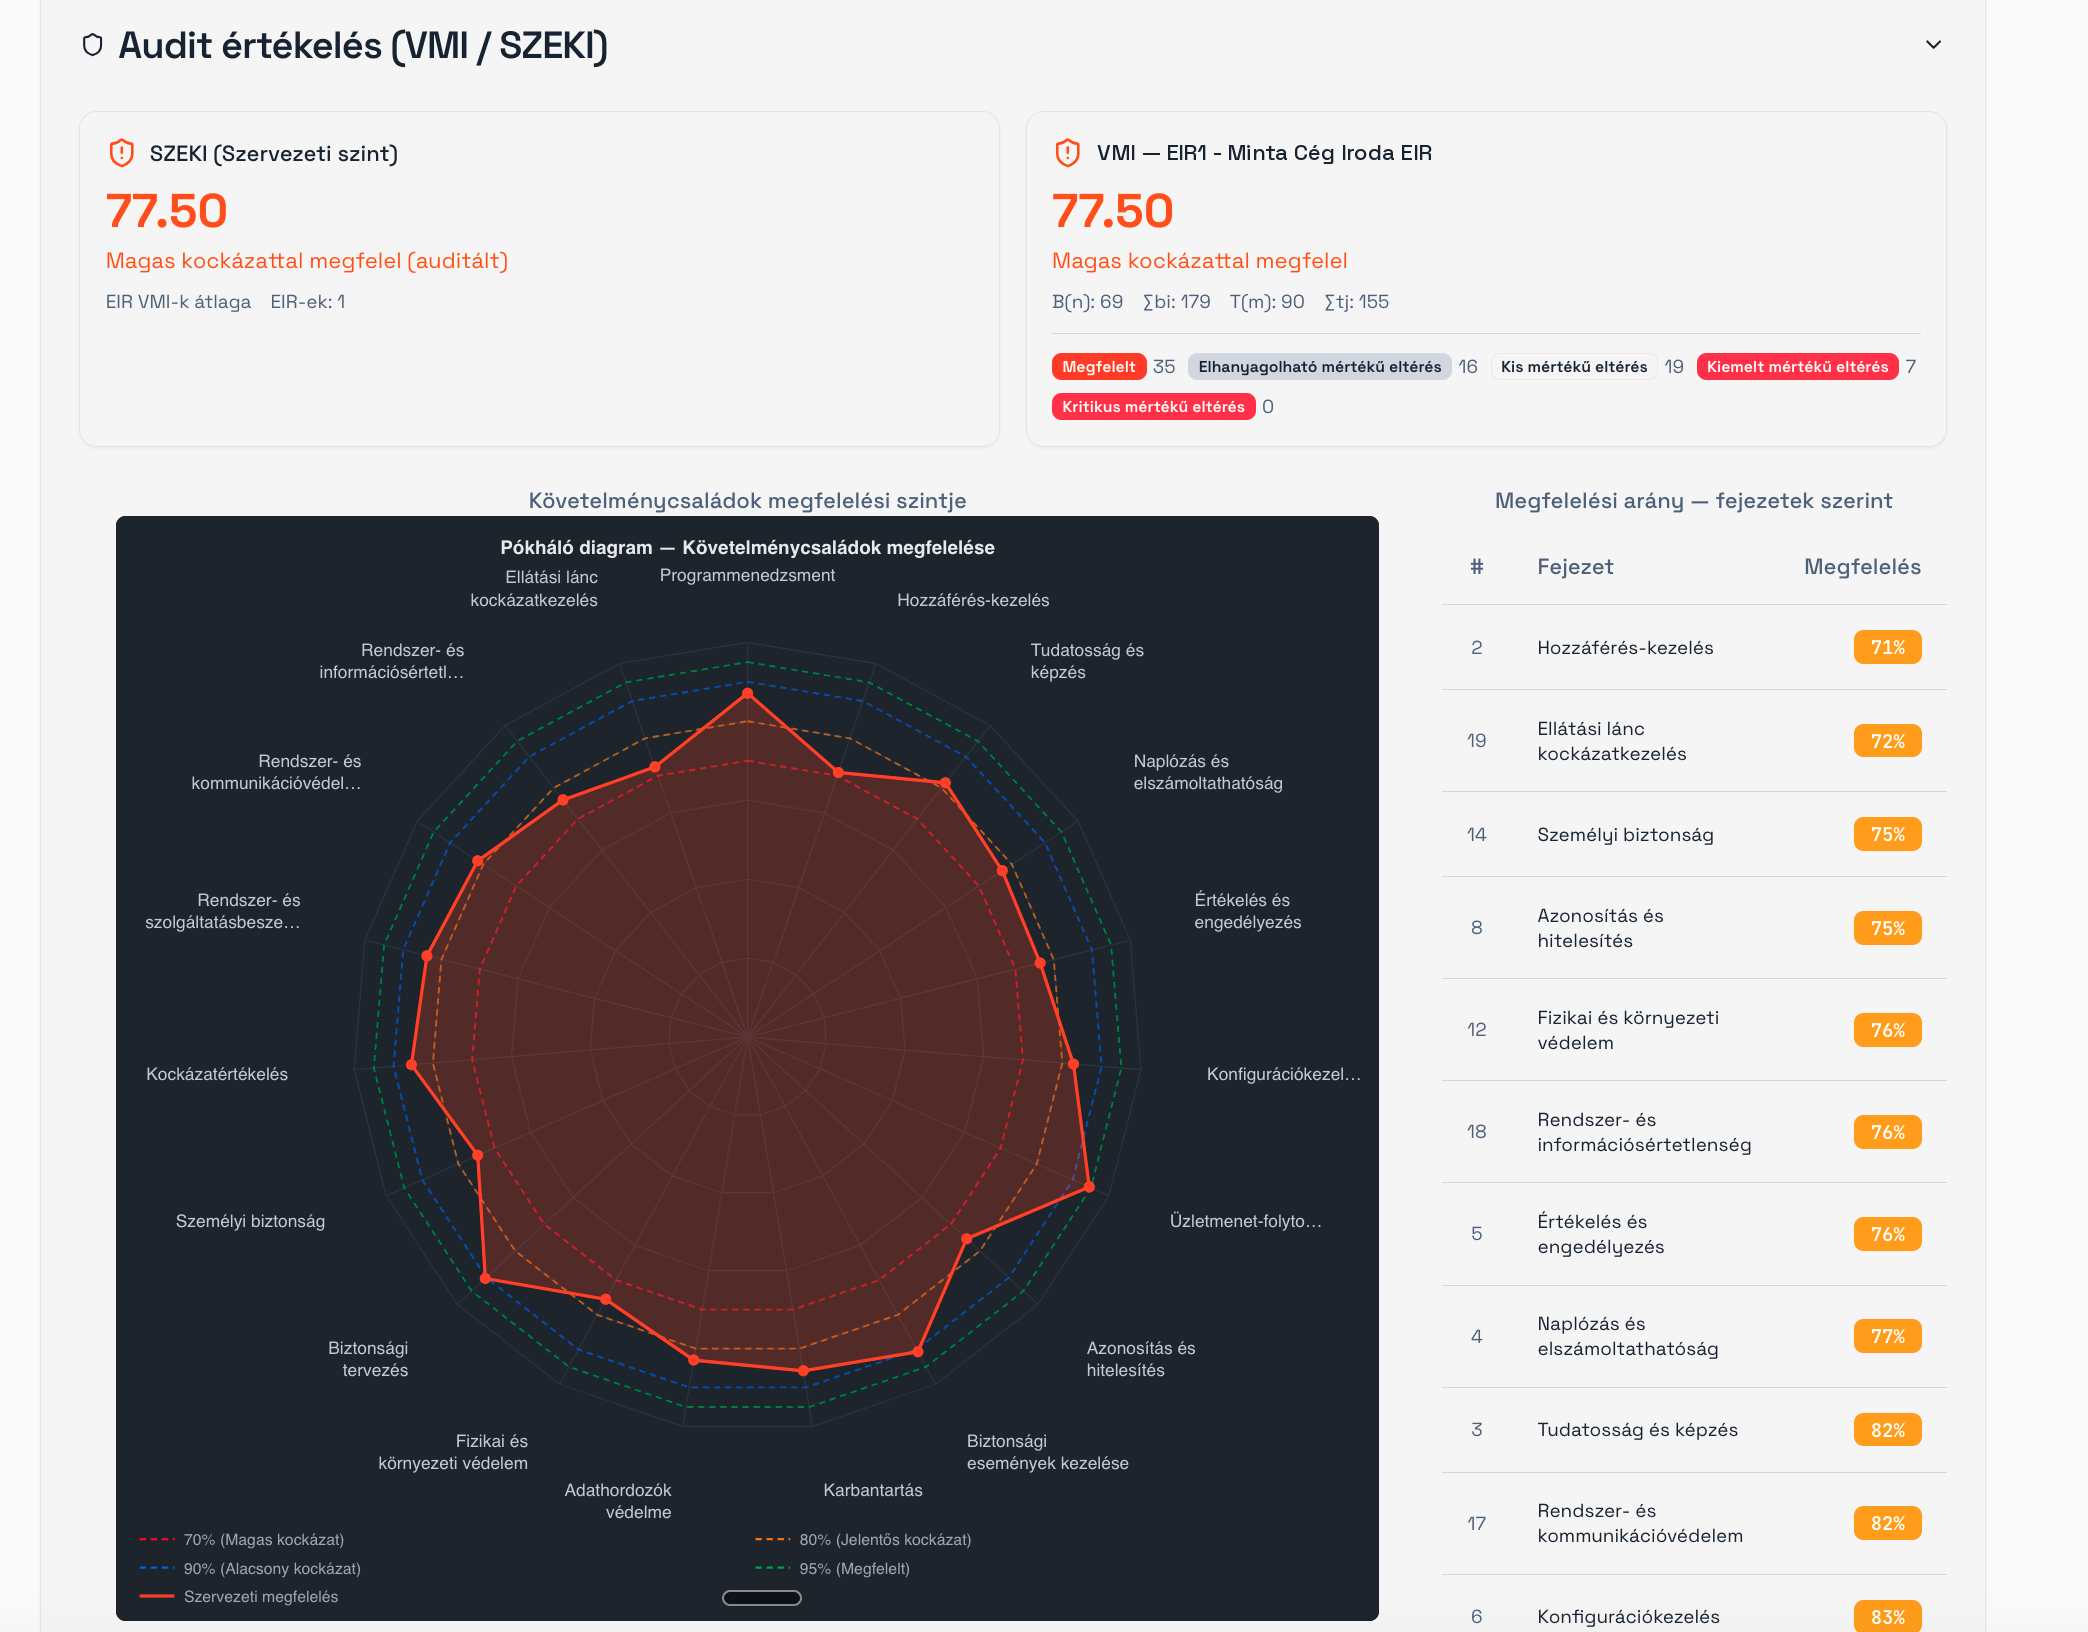
Jogszabályi megfelelés
| Követelmény | Kontrollcsalád | Hogyan elégíti ki a modul |
|---|---|---|
| Belső auditfolyamat lefolytatása | 1/2025. (I. 31.) SZTFH rendelet | Automatikus bizonyítékbekérés és kiértékelés a rendelet kontrollszerkezete szerint |
| Bizonyítékok begyűjtése és objektív kiértékelése | 1/2025. (I. 31.) SZTFH rendelet | Elemi kontroll szintű értékelés, indoklással és alkalmazhatósági döntéssel |
| Javító intézkedések meghatározása és követése | Programmenedzsment | Kontrollonkénti javaslat felelőssel és határidővel, exportálható intézkedési tervben |
| Független értékelés és folyamatos felügyelet | Értékelés, engedélyezés és monitorozás | Periodikus újramérés ugyanazon a kontrollkészleten, a korábbi eredménnyel összevetve |
| Helyettesítő védelmi intézkedések kezelése | 7/2024. (VI. 24.) MK rendelet | A helyettesítő intézkedés indoklása, egyenértékűségének bemutatása és jóváhagyatása |
| Bizonyítékok megőrzése | évi LXIX. törvény | Minősített időbélyeggel ellátott, naplózott bizonyítéktár |
A bizonyítékbekérés határidőre szól, a rendszer emlékeztet és jelzi az elmaradást. A lejárt érvényességű bizonyíték automatikusan újrabekérésre kerül. A nyitott javító intézkedések határidő előtt figyelmeztetést, lejárat után eszkalációt váltanak ki. A felülvizsgálat esedékességéről az IBF és a szakterületi felelős is értesül.
Gyakori kérdések
Helyettesíti ez a hatósági auditot?+
Nem. Belső auditot és önértékelést támogat, hogy a hiányosságok előbb derüljenek ki. A hatósági audit külön eljárás, amit jogosult auditor végez.
Mit jelent, hogy következmények nélküli?+
Az előaudit belső célú felmérés, aminek nincs hatósági következménye. Pont ezért lehet őszintén elvégezni.
Milyen bizonyítékot kell feltölteni?+
A rendszer kontrollonként megmondja: szabályzatot, naplót, képernyőképet, jegyzőkönyvet vagy szerződést. A bizonyítékhoz magyarázat fűzhető, és ezt a kiértékelés figyelembe veszi.
Több EIR esetén hogyan működik?+
Az értékelés EIR-enként fut, az eredmény összesítve is megjeleníthető vezetői beszámolóhoz.
Milyen gyakran futtassuk?+
Évente legalább egyszer, jelentősebb rendszerváltozás után soron kívül. A modul az esedékességre magától figyelmeztet.
Beszéljünk fél órát.
Díjmentes helyzetfelmérés vagy bemutató a kiválasztott modulokra.
Időpontot foglalok — 30 perc